Domain sssp.de kaufen?
Wir ziehen mit dem Projekt
sssp.de um.
Sind Sie am Kauf der Domain
sssp.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sssp.de kaufen?
Welche Technologien und Methoden werden zur Angriffserkennung in Computersystemen eingesetzt?
Zu den Technologien und Methoden zur Angriffserkennung in Computersystemen gehören Intrusion Detection Systems (IDS), Intrusion Prevention Systems (IPS) und Security Information and Event Management (SIEM) Tools. Diese Systeme überwachen den Datenverkehr, analysieren Protokolle und Verhaltensmuster, um verdächtige Aktivitäten zu identifizieren. Zusätzlich werden auch Firewalls, Antivirus-Software und Verschlüsselungstechnologien eingesetzt, um die Sicherheit von Computersystemen zu gewährleisten. **
Was sind die gängigsten Methoden der Angriffserkennung in der Informationssicherheit?
Die gängigsten Methoden der Angriffserkennung in der Informationssicherheit sind die Signaturbasierte Erkennung, die Anomaliebasierte Erkennung und die Verhaltensbasierte Erkennung. Signaturbasierte Erkennung vergleicht Netzwerkdaten mit bekannten Angriffsmustern, Anomaliebasierte Erkennung identifiziert ungewöhnliche Verhaltensmuster im Netzwerk und Verhaltensbasierte Erkennung analysiert das normale Verhalten von Benutzern und Systemen, um Abweichungen zu erkennen. **

Ähnliche Suchbegriffe für Angriffserkennung
Top-Angebote
Produkte zum Begriff Angriffserkennung:
-
System zur Überwachung und Ortung von Kindern unter Verwendung von RFID-, GPS- und GSM-Technologie, Taschenbuch von Mohammad Gouse,DeepaSystem Zur Überwachung Und Ortung Von Kindern Unter Verwendung Von Rfid-, Gps- Und Gsm-technologie, Taschenbuch Von Mohammad Gouse,deepa Kalmath,ganashree N. S., Verlag Unser Wissen, 978-620-8-59488-6, Seitenanzahl: 9254,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können Unternehmen ihre Netzwerke vor Angriffen schützen? Welche Methoden der Angriffserkennung sind am effektivsten?
Unternehmen können ihre Netzwerke vor Angriffen schützen, indem sie Firewalls, Intrusion Detection Systems und regelmäßige Sicherheitsaudits implementieren. Die effektivsten Methoden der Angriffserkennung sind die Verwendung von Machine Learning-Algorithmen zur Erkennung von Anomalien im Netzwerkverkehr, die Überwachung von Protokolldateien auf verdächtige Aktivitäten und die Implementierung von Endpoint Detection and Response-Lösungen. **
-
Wie können Unternehmen ihre Systeme effektiv vor Angriffen schützen? Welche Tools und Methoden eignen sich zur Angriffserkennung in der Cybersecurity?
Unternehmen können ihre Systeme effektiv vor Angriffen schützen, indem sie regelmäßige Sicherheitsaudits durchführen, Firewalls und Antivirensoftware implementieren und Mitarbeiter regelmäßig schulen. Zur Angriffserkennung in der Cybersecurity eignen sich Tools wie Intrusion Detection Systems (IDS), Security Information and Event Management (SIEM) Systeme und Endpoint Detection and Response (EDR) Lösungen. Unternehmen sollten außerdem auf aktuelle Bedrohungen und Sicherheitslücken achten und ihre Systeme entsprechend aktualisieren. **
-
Wie können wir die Balance zwischen Überwachung zur Sicherheit und dem Schutz der Privatsphäre finden?
Es ist wichtig, klare Gesetze und Richtlinien für die Überwachung zu haben, um Missbrauch zu verhindern. Technologische Lösungen wie Verschlüsselung und Anonymisierung können helfen, die Privatsphäre zu schützen. Der Dialog zwischen Regierungen, Unternehmen und Bürgern ist entscheidend, um eine ausgewogene Lösung zu finden. **
-
Wie trägt die maritime Überwachung zur Sicherheit der Seewege und zum Schutz der Meeresumwelt bei?
Die maritime Überwachung hilft dabei, illegale Aktivitäten wie Schmuggel und Piraterie auf See zu bekämpfen. Durch die Überwachung können auch Umweltverschmutzungen frühzeitig erkannt und eingedämmt werden. Dadurch wird die Sicherheit der Seewege gewährleistet und die Meeresumwelt geschützt. **

Wie kann die maritime Überwachung zur Sicherheit und zum Schutz der Gewässer und der Schifffahrt beitragen?
Die maritime Überwachung kann durch die Überwachung des Schiffsverkehrs und die Erkennung verdächtiger Aktivitäten zur Sicherheit der Gewässer beitragen. Sie ermöglicht die frühzeitige Erkennung von Umweltverschmutzungen und die schnelle Reaktion auf Notfälle. Zudem kann sie die Einhaltung von internationalen Seerechtsvorschriften und die Bekämpfung von Piraterie und Schmuggel unterstützen. **
Wie kann die maritime Überwachung effektiver gestaltet werden, um die Sicherheit und den Schutz der Seewege zu gewährleisten?
Die maritime Überwachung kann durch den Einsatz moderner Technologien wie Satelliten, Drohnen und Radarsystemen verbessert werden. Eine enge Zusammenarbeit zwischen den verschiedenen Ländern und Organisationen ist entscheidend, um Informationen über verdächtige Aktivitäten auszutauschen. Regelmäßige Schulungen und Übungen für das Personal können die Reaktionsfähigkeit und Effektivität der Überwachung weiter erhöhen. **
Top-Angebote
Produkte zum Begriff Angriffserkennung:
-
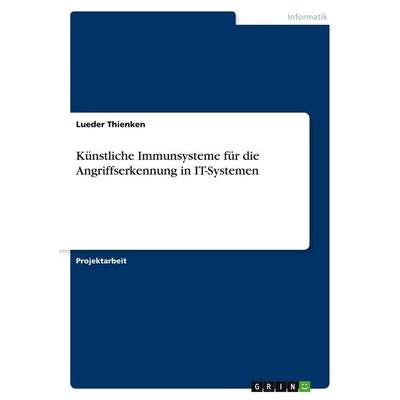
Künstliche Immunsysteme für die Angriffserkennung in IT-Systemen, Taschenbuch von Lueder Thienken, GRIN, 978-3-346-84558-0Künstliche Immunsysteme Für Die Angriffserkennung In It-systemen, Taschenbuch Von Lueder Thienken, Grin, 978-3-346-84558-0, Seitenanzahl: 4017,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Technologien und Methoden werden zur Angriffserkennung in Computersystemen eingesetzt?
Zu den Technologien und Methoden zur Angriffserkennung in Computersystemen gehören Intrusion Detection Systems (IDS), Intrusion Prevention Systems (IPS) und Security Information and Event Management (SIEM) Tools. Diese Systeme überwachen den Datenverkehr, analysieren Protokolle und Verhaltensmuster, um verdächtige Aktivitäten zu identifizieren. Zusätzlich werden auch Firewalls, Antivirus-Software und Verschlüsselungstechnologien eingesetzt, um die Sicherheit von Computersystemen zu gewährleisten. **
-
Was sind die gängigsten Methoden der Angriffserkennung in der Informationssicherheit?
Die gängigsten Methoden der Angriffserkennung in der Informationssicherheit sind die Signaturbasierte Erkennung, die Anomaliebasierte Erkennung und die Verhaltensbasierte Erkennung. Signaturbasierte Erkennung vergleicht Netzwerkdaten mit bekannten Angriffsmustern, Anomaliebasierte Erkennung identifiziert ungewöhnliche Verhaltensmuster im Netzwerk und Verhaltensbasierte Erkennung analysiert das normale Verhalten von Benutzern und Systemen, um Abweichungen zu erkennen. **
-
Wie können Unternehmen ihre Netzwerke vor Angriffen schützen? Welche Methoden der Angriffserkennung sind am effektivsten?
Unternehmen können ihre Netzwerke vor Angriffen schützen, indem sie Firewalls, Intrusion Detection Systems und regelmäßige Sicherheitsaudits implementieren. Die effektivsten Methoden der Angriffserkennung sind die Verwendung von Machine Learning-Algorithmen zur Erkennung von Anomalien im Netzwerkverkehr, die Überwachung von Protokolldateien auf verdächtige Aktivitäten und die Implementierung von Endpoint Detection and Response-Lösungen. **
-
Wie können Unternehmen ihre Systeme effektiv vor Angriffen schützen? Welche Tools und Methoden eignen sich zur Angriffserkennung in der Cybersecurity?
Unternehmen können ihre Systeme effektiv vor Angriffen schützen, indem sie regelmäßige Sicherheitsaudits durchführen, Firewalls und Antivirensoftware implementieren und Mitarbeiter regelmäßig schulen. Zur Angriffserkennung in der Cybersecurity eignen sich Tools wie Intrusion Detection Systems (IDS), Security Information and Event Management (SIEM) Systeme und Endpoint Detection and Response (EDR) Lösungen. Unternehmen sollten außerdem auf aktuelle Bedrohungen und Sicherheitslücken achten und ihre Systeme entsprechend aktualisieren. **
Ähnliche Suchbegriffe für Angriffserkennung
-
System zur Überwachung und Ortung von Kindern unter Verwendung von RFID-, GPS- und GSM-Technologie, Taschenbuch von Mohammad Gouse,DeepaSystem Zur Überwachung Und Ortung Von Kindern Unter Verwendung Von Rfid-, Gps- Und Gsm-technologie, Taschenbuch Von Mohammad Gouse,deepa Kalmath,ganashree N. S., Verlag Unser Wissen, 978-620-8-59488-6, Seitenanzahl: 9254,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Digital Yacht N2K Protect Sicherheit SystemDigital Yacht N2K Protect Sicherheit System: Angriffserkennung, Datenanalyse und 24/7-Überwachung des NMEA-2000-Systems Ihres Bootes mit N2K Protect, dem ersten Cybersicherheitstool für Boote. Bei technisch immer fortschrittlicheren, integrierten und “vernetzten” Booten wird die Datensicherheit zu einem wichtigen Thema. Kürzlich bekannt gewordene Hacks in der Automobilindustrie haben Sicherheitslücken in einigen CAN-basierten Systemen aufgezeigt. Die NMEA-Organisation hat auf diese Bedrohung reagiert und eine Arbeitsgruppe für Cybersicherheit eingerichtet, um die Risiken von Angriffen auf den Seeverkehr zu ermitteln und zu mindern. N2K Protect ist das weltweit erste NMEA 2000 Sicherheit System, das sich auf NMEA 2000 konzentriert und im Rahmen dieser NMEA-Initiative entwickelt wurde. N2K Protect ist eine in sich geschlossene, busgespeiste Blackbox, die alle NMEA 2000 Netzwerkdaten...396,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
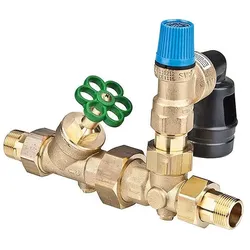
BWG Boiler-Sicherheitsgruppe 3/4" 6 bar Rückflussverhinderer Sicherheit SchutzBWG Boiler-Sicherheitsgruppe 3/4" 6 bar Für geschlossene (druckfeste) Warmwasserbereiter bis 1.000 Liter Alle Komponenten flachdichtend in zwei Achsen um je 360° drehbar Plus Kombination Winkelstück/Rohrbelüfter Mit selbsttätiger Absperrung zum Wechseln des Rückflussverhinderers Anschluss: DN 20 (3/4") AG Mit erhöhter Sicherheit durch zwei in Serie angeordnete Rückflussverhinderer Technische Daten: Ansprechdruck 6 bar Werkstoff des Gehäuses Messing Inhalt 1000 Liter Anschluss Außengewinde Anschlussgröße 3/4 Zoll (20) Sicherheitsventil 6 bar Lieferumfang: BWG Boiler-Sicherheitsgruppe 3/4" 6 bar Bedienungsanleitung124,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können wir die Balance zwischen Überwachung zur Sicherheit und dem Schutz der Privatsphäre finden?
Es ist wichtig, klare Gesetze und Richtlinien für die Überwachung zu haben, um Missbrauch zu verhindern. Technologische Lösungen wie Verschlüsselung und Anonymisierung können helfen, die Privatsphäre zu schützen. Der Dialog zwischen Regierungen, Unternehmen und Bürgern ist entscheidend, um eine ausgewogene Lösung zu finden. **
-
Wie trägt die maritime Überwachung zur Sicherheit der Seewege und zum Schutz der Meeresumwelt bei?
Die maritime Überwachung hilft dabei, illegale Aktivitäten wie Schmuggel und Piraterie auf See zu bekämpfen. Durch die Überwachung können auch Umweltverschmutzungen frühzeitig erkannt und eingedämmt werden. Dadurch wird die Sicherheit der Seewege gewährleistet und die Meeresumwelt geschützt. **
-
Wie kann die maritime Überwachung zur Sicherheit und zum Schutz der Gewässer und der Schifffahrt beitragen?
Die maritime Überwachung kann durch die Überwachung des Schiffsverkehrs und die Erkennung verdächtiger Aktivitäten zur Sicherheit der Gewässer beitragen. Sie ermöglicht die frühzeitige Erkennung von Umweltverschmutzungen und die schnelle Reaktion auf Notfälle. Zudem kann sie die Einhaltung von internationalen Seerechtsvorschriften und die Bekämpfung von Piraterie und Schmuggel unterstützen. **
-
Wie kann die maritime Überwachung effektiver gestaltet werden, um die Sicherheit und den Schutz der Seewege zu gewährleisten?
Die maritime Überwachung kann durch den Einsatz moderner Technologien wie Satelliten, Drohnen und Radarsystemen verbessert werden. Eine enge Zusammenarbeit zwischen den verschiedenen Ländern und Organisationen ist entscheidend, um Informationen über verdächtige Aktivitäten auszutauschen. Regelmäßige Schulungen und Übungen für das Personal können die Reaktionsfähigkeit und Effektivität der Überwachung weiter erhöhen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.